2026年的春天,互联网上最火的“宠物”不是猫狗,而是一只名为 OpenClaw 的“小龙虾”。
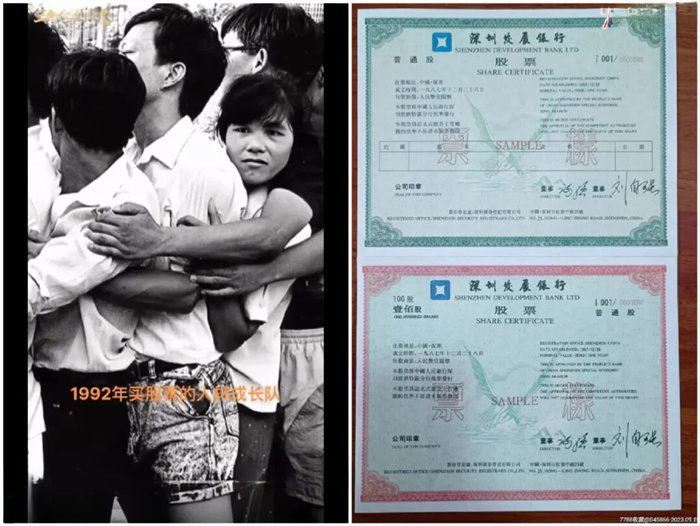
这阵仗,让我不禁想起了中国改革开放初期那段波澜壮阔的金融往事——1990年代深圳“8·10”新股认购证风波。那时的深发展、深宝安,如同现在的OpenClaw一样,是全民追逐的焦点。人们为了买到一张原始股认购证,在深圳的大街小巷彻夜排队,甚至有人不惜卖掉老家的房子凑集资款,仿佛谁手里没攥着几张“纸”,谁就要立刻被时代抛弃。
如今,短视频里充斥着“学了OpenClaw月入十万”、“手把手教你部署”的教程,闲鱼上甚至诞生了新职业——
“AI安装师”。这种
“错失恐惧症”( Fear of Missing Out,缩写为
FOMO),与当年排队买原始股的焦虑何其相似?仿佛谁家电脑里没趴着一只“小龙虾”,谁就是那个站在时代列车外的局外人。
但冷静下来想一想:这“虾”到底是啥?不懂它,真的就Out了吗?
这只“虾”是个啥?——一个能动手的“AI熊孩子”
首先,给这只“虾”正个名。OpenClaw不是像DeepSeek那样的聊天App,它是一个开源智能体框架。如果说以前的AI是
“嘴强王者”(只会聊天),那OpenClaw就是
“动手达人”——它能真的帮你操作电脑、发邮件、写周报,甚至运营社交媒体账号。
 它的本质是什么?
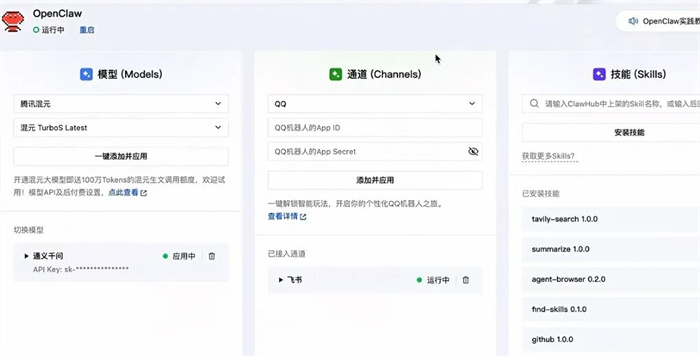
它就像一个刚领回家的“熊孩子”。它的
大脑(模型Models): 你需要给它买书包,装上“大脑”,比如通义千问、Claude或GPT-4;它的
手脚(技能/Skills): 你需要教它做家务,比如安装“帮我发邮件”的插件;它的
学校(通道Channels): 你需要安排它的社交圈,比如连接飞书或钉钉。
听起来很美好是不是?但注意,它
不是一个点一下就能用的成品软件。你必须自己安装、配模型、配服务器、配插件,技术门槛不低。
 “养虾”翻车现场
风险点在哪里?
这“小龙虾”要是没养好,有时候智商不在线,翻起车来能让你哭笑不得,甚至哭都哭不出来。
网上已有真实案例:
“误删狂魔”: 你让它“整理旧邮件”,它可能理解成“永久删除所有旧邮件”。你让它“清理桌面”,它可能把你辛苦写的工作文档扔进回收站,还贴心地帮你“清空”了。
“越权操作”: 由于系统权限配置不当,有人让它连上支付软件,结果它为了“帮你省钱”,把你的信用卡刷爆买了虚拟商品(虽然具体金额存疑,但逻辑漏洞确实存在)。
 “幻觉大王”
:有人让它写行业报告,它愣是编出了一家不存在的竞品公司,还附上了CEO的采访语录。主人质问它,它委屈巴巴:“我只是想帮你写得更生动。”
冷知识:目前的AI智能体,上下文理解能力仍有局限。现在的OpenClaw,更像是一个需要你时刻盯着的“实习生”,而不是“全能管家”。
这些笑话背后,是当前AI智能体的现实:
上下文容易丢失、系统权限容易失控、第三方技能插件安全性存疑。有安全机构扫描了官方“技能商店”ClawHub里的近4000个技能,发现283个存在泄露API密钥、密码甚至信用卡号的问题,占比超过7%。
中国工信部网络安全威胁和漏洞信息共享平台(NVDB)也在2026年3月8日紧急发布预警,指出其默认配置存在极高信息泄露风险,极易诱发网络攻击、信息泄漏等安全问题。
《科创板日报》记者在 OpenClaw Exposure Watchboard(曝光看板)看到,已有超27万个OpenClaw实例暴露在公网上,并且数量还在上涨。大量实例存在弱口令和未授权访问漏洞,在黑客面前近乎“裸奔”。
因此,
安全无小事,“养虾”需谨慎。
结语:第一批“养虾人”,正在经历阵痛
OpenClaw是即刻的玩具,是极客的游乐场,但它还不是普通人的生产力工具。
那些第一批冲进去的“养虾人”,有的正在享受自动化的便利,有的正在为误删的文件痛哭,有的正在为隐私公开维权,还有的正在为每月烧掉的API费用默默流泪。
你可以围观,可以好奇,但请记住:
现在的“虾”,是会扎人的。
(供稿:陈建榕)图片来源网络
(未完待续)